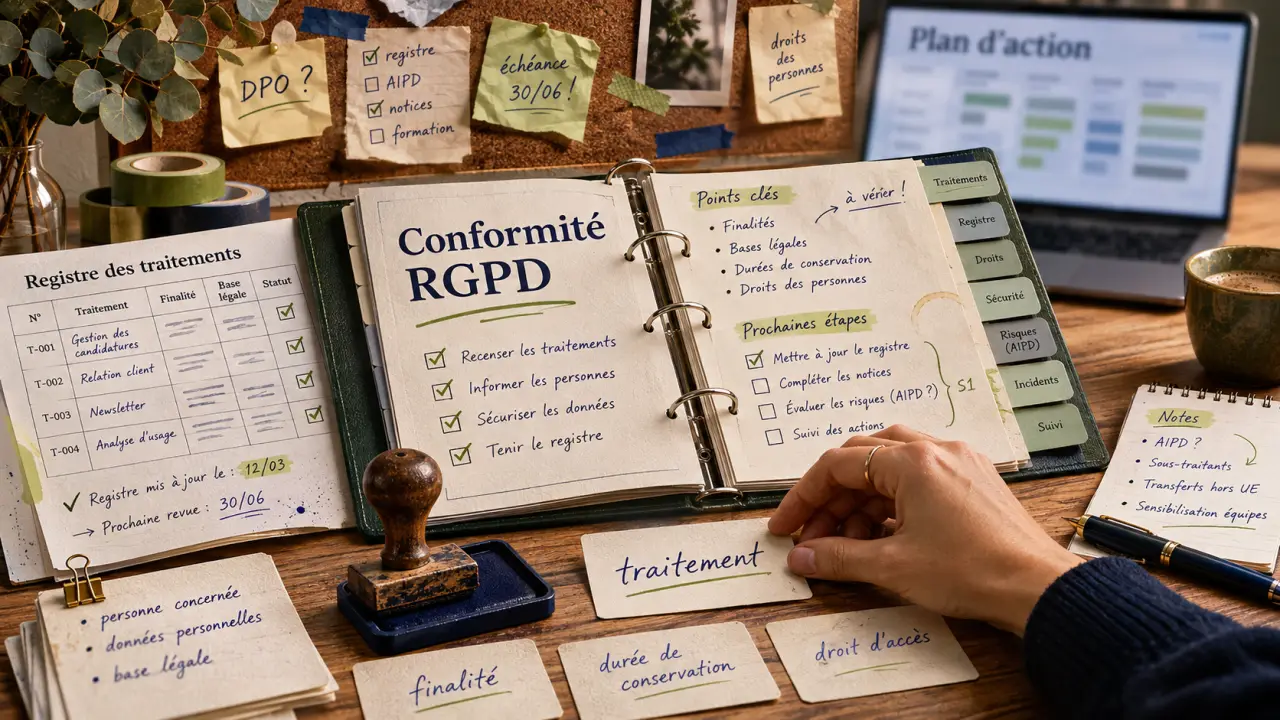
Un cabinet de conseil RGPD doit vous aider à identifier vos obligations, corriger les écarts et organiser un suivi durable. Avant de comparer les offres, précisez le résultat attendu : un diagnostic, une mise en conformité opérationnelle, l’accompagnement d’un projet sensible ou un DPO externe. Le bon prestataire ne livre pas seulement des modèles : il accompagne leur application dans vos équipes et vos outils.
Choisir une prestation adaptée à votre situation réelle
Un cabinet spécialisé en protection des données associe conseil juridique, organisationnel et compréhension des systèmes d’information. Il examine les usages des données personnelles, puis propose des mesures adaptées aux risques et aux moyens de l’organisation. Son intervention ne transfère pas la responsabilité du responsable de traitement, qui détermine les finalités et les moyens des traitements.
Une TPE sans registre n’a pas le même besoin qu’un établissement de santé déployant un logiciel métier. Une association, une collectivité ou un groupe multisite doit également pouvoir obtenir un périmètre adapté, plutôt qu’un forfait standard déconnecté de ses activités.
| Votre situation | Accompagnement pertinent | Résultat à demander |
|---|---|---|
| Vous ignorez votre niveau de conformité | Audit ponctuel | Écarts documentés et priorités |
| Vous devez structurer vos pratiques | Mise en conformité | Registre, procédures et actions déployées |
| Vous lancez un traitement sensible | Accompagnement projet | Analyse des risques et, si nécessaire, AIPD |
| Vous disposez déjà d’un référent | Conseil récurrent | Appui expert et revues régulières |
| Vous devez externaliser la fonction | DPO externe | Mission formalisée et gouvernance suivie |
Demandez aussi ce qui reste à votre charge : entretiens métiers, collecte des contrats, décisions sur les durées de conservation ou corrections techniques. Une offre sérieuse distingue clairement le conseil, la production documentaire et la mise en œuvre.
De l’audit aux corrections : les livrables qui rendent la mission utile
Un diagnostic fondé sur les pratiques, pas uniquement sur les déclarations
L’audit de conformité vérifie le respect des obligations ; l’audit de maturité évalue aussi la capacité à les piloter dans le temps. Le consultant doit croiser entretiens, documents et vérifications ciblées : formulaires, habilitations, contrats de sous-traitance, logiciels RH ou CRM. Chez Lexagone, l’approche présentée s’appuie notamment sur les 8 activités types définies par la CNIL pour l’audit de maturité.
La cartographie identifie les traitements et alimente le registre des activités de traitement. Chaque fiche doit préciser notamment les finalités, catégories de données, personnes concernées, destinataires, durées de conservation et mesures de sécurité. L’analyse doit aussi vérifier les bases légales, les sous-traitants et les éventuels transferts internationaux.
Un plan d’action attribué, suivi et vérifiable
Le rapport doit déboucher sur des mesures hiérarchisées par risque, avec un responsable interne, une échéance et une preuve de réalisation. Corriger une information absente sur un formulaire ne mobilise pas les mêmes ressources que revoir les accès à un dossier patient. Les procédures de gestion des droits, les mentions d’information et les clauses contractuelles doivent correspondre aux usages constatés.
Un registre peut servir de lanterne : il éclaire les endroits où une donnée entre, circule puis reste stockée dans l’ombre. Demandez au cabinet de suivre un parcours concret, par exemple celui d’une candidature, depuis le formulaire jusqu’aux sauvegardes. Ce test révèle les copies oubliées dans les messageries et les espaces partagés, là où une simple liste de logiciels ne suffit pas.
DPO externe et AIPD : organiser les décisions sans confondre les rôles
Une fonction indépendante, reliée à la direction
Le délégué à la protection des données informe, conseille et contrôle le respect du RGPD. Il coopère avec la CNIL et constitue un point de contact pour les personnes concernées. Sa désignation est notamment obligatoire pour les autorités et organismes publics, sous réserve des exceptions prévues, ainsi que dans certains cas de suivi régulier et systématique à grande échelle ou de traitement à grande échelle de données sensibles.
Externaliser le DPO ne supprime pas automatiquement les conflits d’intérêts. Vérifiez son indépendance, ses autres missions et son accès à la direction. Le contrat doit préciser sa disponibilité, les interlocuteurs, la continuité de service et les modalités d’intervention. Les métiers restent responsables de l’application des décisions dans leurs activités.
Une analyse d’impact avant les traitements à risque élevé
L’AIPD, également appelée PIA, est requise lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés, conformément à l’article 35 du RGPD. Le cabinet doit examiner les critères applicables et les listes de la CNIL, plutôt que conclure sur le seul volume de données.
L’analyse décrit le traitement, apprécie sa nécessité et sa proportionnalité, puis évalue les risques et les mesures envisagées. Elle doit influencer le projet : limiter les données collectées, revoir les accès ou modifier une fonctionnalité. C’est l’intérêt de la protection des données dès la conception, plutôt qu’une validation documentaire après déploiement.
Vérifier l’expertise du cabinet et sa capacité à intervenir en cas d’incident
Demandez qui réalisera effectivement la mission. Une présentation commerciale portée par un expert senior ne garantit pas sa présence pendant l’accompagnement. Examinez les compétences juridiques et techniques, la connaissance de votre secteur et la capacité à expliquer les arbitrages aux équipes.
Les références apportent un premier repère, mais doivent être contextualisées. Lexagone met en avant 800 références clients, 500 désignations de DPO externes et 98 % de satisfaction client. Ces indicateurs ne remplacent pas un échange sur une mission comparable à la vôtre, ses difficultés et les livrables obtenus. Demandez, si possible, un exemple anonymisé de rapport et de tableau de suivi.
Dans la santé et le médico-social, vérifiez la compréhension des dossiers patients ou usagers et des accès partagés. Pour les RH et le marketing, examinez les pratiques de recrutement, de prospection et de conservation. Nouvel Horizon Conseil indique que ces deux fonctions concentrent plus de 80 % des données traitées : elles méritent une attention particulière lors du cadrage.
Enfin, distinguez l’accompagnement RGPD de la réponse technique à une cyberattaque. Le cabinet doit savoir qualifier une violation de données, documenter l’incident et évaluer les obligations de notification à la CNIL et d’information des personnes. Faites préciser les délais de mobilisation, les astreintes éventuelles et la coordination avec votre prestataire informatique.
Demander un devis comparable et prévoir l’après-mission
Le coût dépend notamment du nombre d’entités, des traitements, des sites, des outils, de la documentation existante et des risques. Un prix sans périmètre ne permet donc pas de comparer deux cabinets. Préparez une présentation de votre activité, des principaux logiciels, des données sensibles éventuelles et de vos échéances.
Pour obtenir une proposition exploitable, demandez systématiquement :
- Le périmètre, les exclusions et les livrables attendus.
- Le calendrier et les disponibilités nécessaires en interne.
- Le temps d’accompagnement prévu après restitution.
- Les prestations facturées en supplément, notamment les incidents et les AIPD.
- Les conditions d’accès, d’export et de restitution de vos documents.
Prévoyez ensuite une revue régulière du plan d’action, des formations ciblées et une actualisation lors des changements de logiciels, de prestataires ou d’organisation. Une hotline mensuelle, comme celle proposée par Virtual DPO, constitue une modalité possible ; vérifiez surtout son périmètre et son délai de réponse.
Le meilleur critère de décision reste votre capacité à agir après l’intervention. Au premier échange, demandez au cabinet quelles priorités il examinerait, qui devra participer et comment les progrès seront démontrés. Vous évaluerez ainsi une méthode de travail, pas seulement une promesse de conformité.